
Frigos piratés dans plusieurs centaines de supermarchés français. Ils ont vu leurs frigos et congélateurs se transformer en étuves. Personne n’a volé de données ni bloqué de caisses : les attaquants ont simplement changé des consignes de température. C’est la première fois en France qu’une cyberattaque détruit physiquement de la marchandise à cette échelle, et elle a été rendue possible par des équipements que la plupart des DSI ne voyaient tout simplement pas.
À Grand-Couronne, près de Rouen, l’Intermarché local date l’attaque à 4h44 du matin. Quand les équipes d’ouverture sont arrivées, il était trop tard : en grande distribution, une rupture de la chaîne du froid ne se négocie pas, on jette tout. Dans certains magasins, le piratage a même neutralisé les alarmes, si bien que l’astreinte n’a jamais sonné.
Au sommaire
Frigos piratés : ce qui est confirmé, ce qui ne l’est pas encore
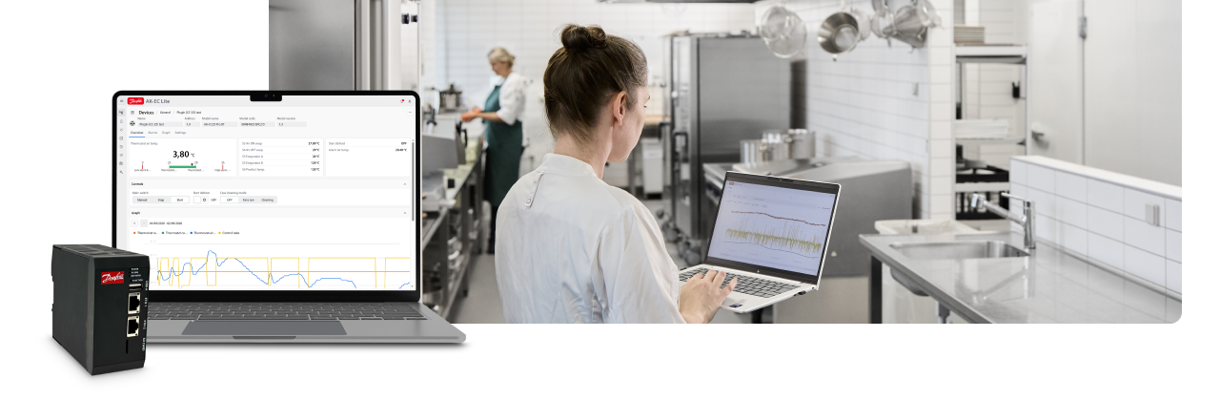
Le point commun de tous les magasins touchés est le superviseur de froid du fabricant danois Danfoss, le boîtier qui pilote meubles frigorifiques, chambres froides et centrales. Les consignes ont été modifiées à distance, parfois jusqu’à +50 °C, et plusieurs témoignages évoquent un dégivrage forcé en continu.
Ce que les acteurs ont confirmé officiellement :
- Le groupement Les Mousquetaires indique à France Inter qu’entre 200 et 300 magasins Intermarché sont touchés, ce qui en fait l’enseigne la plus exposée. Certains médias parlent de 300 magasins Intermarché et Netto.
- Dominique Schelcher, PDG de Coopérative U, a confirmé l’attaque sur X et dénoncé une attaque inédite. Selon franceinfo, moins d’une centaine de magasins U sont concernés.
- E.Leclerc confirme que « plusieurs magasins » sont touchés.
- Danfoss reconnaît des incidents en France sur « un nombre limité » de systèmes de gestion de la réfrigération.
- La section cybercriminalité du parquet de Paris s’est saisie d’office, l’enquête est confiée à l’Office anti-cybercriminalité (Ofac).
- Le Premier ministre Sébastien Lecornu a saisi l’ANSSI, qui a identifié une vulnérabilité chez l’éditeur et cherche à alerter les autres entreprises françaises exposées avant que l’incident ne s’étende.
Ce qui reste au conditionnel : des Carrefour Market, Monoprix, Carrefour City, voire Netto, Picard ou Metro sont cités sur les réseaux et Internet, par des salariés, mais sans communication officielle de ces enseignes. Le chiffre global d’environ 500 magasins circule, il est cohérent avec les ordres de grandeur annoncés mais n’est confirmé par aucune source officielle.
Les pertes : Les Mousquetaires parlent de plusieurs millions d’euros. Les premières estimations vont jusqu’à plusieurs centaines de milliers d’euros par point de vente. En Alsace, l’Intermarché de Haguenau chiffre sa perte à 50 000 euros. Le montant de 270 000 euros pour deux magasins alsaciens n’a pas pu être vérifié de façon indépendante.
Les dégâts varient beaucoup d’un magasin à l’autre. Ceux qui ont repéré la dérive dans la nuit ont pu reprendre la main manuellement ; les autres ont découvert des rayons entiers à détruire, boucherie comprise.
Pas une faille zéro-day : une dette accumulée pendant des années
La vulnérabilité la plus souvent évoquée est connue publiquement depuis plus d’un an et demi, pas depuis juillet comme on le lit parfois. Danfoss a publié son avis de sécurité le 24 mars 2025, et l’agence américaine CISA l’a relayé en mai 2025.
La faille, référencée CVE-2025-41450, touche les superviseurs AK-SM 800A antérieurs à la version R4.2. Elle a été découverte par Tomer Goldschmidt, de l’équipe Team82 de Claroty. Le mécanisme est déconcertant : un code d’accès caché, une sorte de « code du jour », était généré à partir de la date et de l’heure. Qui reproduit l’algorithme obtient une session administrateur sans connaître le mot de passe configuré. En août 2025, deux autres failles ont été publiées sur le même produit, dont une injection de commandes via la configuration des alertes par e-mail, corrigées dans la version R4.3.1.
Mais le communiqué de Danfoss apporte une précision décisive. Selon le fabricant, la majorité des appareils compromis sont des AK-SM800 et AK-SC355, des modèles en fin de vie qui ne reçoivent plus aucune mise à jour de sécurité. Danfoss avait annoncé la fin de vie de la gamme AK-SM 800 et recommandé de migrer vers la 800A dès que possible.
On parle donc de deux dettes superposées. La première est une dette de mise à jour sur les 800A restés en version ancienne. La seconde, plus lourde, est une dette d’obsolescence : des automates qui pilotent la sécurité sanitaire de la marchandise tournent sur des plateformes que leur propre fabricant considère comme mortes.
Reste l’exposition. Des sources spécialisées évoquent environ 2 765 interfaces AK-SM 800A joignables depuis Internet, d’autres parlent de plus de 3 700 interfaces Danfoss recensées par Shodan en août. Ces chiffres sont à manier avec prudence, mais l’ordre de grandeur suffit : un équipement de pilotage industriel ne devrait jamais avoir sa page d’administration visible du monde entier.
Le vrai sujet : des équipements critiques hors du radar de la DSI
Le détail le plus révélateur du témoignage ne concerne pas Danfoss, mais l’architecture. Selon ce responsable cyber, les superviseurs ne passent pas par le réseau de l’enseigne : ils sont reliés à Internet par une carte 3G installée par le frigoriste, en dehors du regard de la DSI, « pour ne pas bloquer le business ». Ce point n’est pas confirmé officiellement, mais il correspond à une réalité bien connue du terrain.
La logique est compréhensible. La télégestion du froid permet de surveiller les températures, de corriger un réglage la nuit et d’éviter un déplacement d’astreinte inutile. Le frigoriste est responsable de la performance de l’installation, pas de sa cybersécurité. Passer par le réseau de l’enseigne implique des demandes d’ouverture de flux et des délais ; une carte SIM règle le problème en dix minutes.
Résultat : un même magasin héberge des dizaines d’équipements connectés, du froid à l’éclairage en passant par les étiquettes électroniques et la GTC, souvent installés et maintenus par des prestataires. Personne n’en tient l’inventaire complet, personne ne suit les versions logicielles, personne ne surveille les accès distants. Le pare-feu de l’enseigne peut être irréprochable : il ne protège pas un boîtier qui ne passe pas par lui.
Cette architecture explique aussi la difficulté de la remédiation. Comme le correctif s’applique manuellement, magasin par magasin, il faut mobiliser les frigoristes sur des centaines de sites en même temps. En attendant, la seule mesure immédiate a consisté à couper la supervision partout et à revenir à un pilotage manuel. Le froid devrait refonctionner normalement rapidement, mais la sécurisation durable prendra des semaines, voire des mois pour les équipements à remplacer.
Frigos piratés : pourquoi seulement la France ?
À ce stade, aucune attaque comparable n’a été confirmée hors de France, alors que Danfoss équipe des magasins dans le monde entier. Une salariée de Delhaize en Belgique a évoqué des difficultés de commande, sans lien établi avec l’incident.
L’enquête de l’Ofac et les analyses de l’ANSSI devront trancher. En attendant, prudence avec les sources qui affirment déjà connaître le fin mot de l’histoire : plusieurs sites publient depuis ce matin des articles très affirmatifs, parfois contradictoires, qui ne citent aucune source primaire.
Un dernier signal devrait inquiéter : d’autres structures pourraient être bien plus durement touchées, notamment des acteurs spécialisés dans le surgelé. C’est précisément pour cette raison que l’ANSSI cherche à recenser rapidement toutes les entreprises françaises équipées.
Ce que cette attaque invite à avoir en tête
Cette crise ne concerne pas que les supermarchés. Tout site qui dépend d’équipements pilotés à distance par un prestataire est concerné : hôpitaux, entrepôts logistiques, cuisines centrales, pharmacies, data centers, bâtiments tertiaires. Les équipes de sécurité de Mediavea ont en tête, cinq enseignements qui se dégagent.
1. On ne protège que ce qu’on connaît. La première question à se poser n’est pas technique : quels équipements connectés tournent dans nos murs, qui les a installés, et par quel chemin ils parlent à Internet. Un inventaire qui s’arrête au réseau de l’entreprise laisse dans l’ombre une partie croissante du risque.
2. Le prestataire fait partie de la surface d’attaque. Les contrats de maintenance doivent intégrer des exigences de sécurité : accès distants tracés et chiffrés, mises à jour suivies, interdiction des connexions sauvages. La directive européenne NIS2 pousse déjà dans ce sens en rendant les entreprises responsables de la sécurité de leur chaîne d’approvisionnement.
3. L’obsolescence est un risque, pas une ligne budgétaire. Un automate en fin de vie qui fonctionne encore n’est pas une bonne affaire s’il ne reçoit plus de correctifs. Le coût de son remplacement est désormais à comparer avec des pertes qui se comptent en centaines de milliers d’euros par site, en une seule nuit.
4. La supervision doit pouvoir être contrôlée par un canal indépendant. Quand l’attaquant prend la main sur le système qui génère les alertes, il peut aussi les faire taire. Une sonde de température autonome, reliée à un autre système, aurait permis à bien des magasins de réagir à temps.
5. Le mode dégradé se prépare avant la crise. Les magasins qui ont limité la casse sont ceux où quelqu’un a pu intervenir manuellement dans la nuit. Savoir repasser un parc entier en pilotage manuel, et en combien de temps, relève d’un plan de continuité d’activité qui doit être testé avant la crise.
Reste enfin la question qui fait déjà débat dans les magasins : qui paie ? L’assureur, le frigoriste, le fabricant ? Une cyberattaque sur un équipement frigorifique n’entre pas forcément dans les cases d’un contrat classique, et les années de retard de mise à jour pèseront lourd dans la répartition des responsabilités.
Le froid, nouveau front de la cybersécurité
L’attaque du 12 octobre marque un changement de nature. Jusqu’ici, les cyberattaques contre la grande distribution touchaient surtout des données clients. Cette fois, elles ont touché la marchandise, physiquement, et donc l’approvisionnement alimentaire de milliers de Français.
Le scénario n’avait rien d’imprévisible. Les chercheurs l’avaient décrit, le fabricant avait publié des correctifs et annoncé la fin de vie de ses anciens modèles, les autorités américaines avaient alerté. Ce qui a manqué, c’est quelqu’un pour faire le lien entre un avis de sécurité publié en 2025 et un boîtier gris fixé au mur d’une réserve, relié à Internet par une carte SIM que personne ne surveillait.
C’est là que se joue la cybersécurité des années à venir : moins dans les serveurs que dans les objets du quotidien qui font tourner l’entreprise. Et vous ? Quels sont vos « frigos Danfoss » ?
Article rédigé le 12 octobre 2026 à partir des informations disponibles à cette date. La situation évolue rapidement ; les chiffres non confirmés officiellement sont signalés comme tels.
Sources
- Je Bosse en Grande Distribution : témoignages terrain et premières confirmations des enseignes
- franceinfo : réaction de Danfoss, chiffres Intermarché et U
- franceinfo : saisine de l’ANSSI par Matignon
- ICI : parquet de Paris et Ofac
- Danfoss : avis de sécurité DSA-2025-03-01 (CVE-2025-41450)
- CISA : avis ICSA-25-140-03 sur les AK-SM 8xxA
- Refindustry : détail des failles identifiées par Claroty Team82
Pourquoi les frigos des supermarchés ont-ils chauffé jusqu’à 50 °C ?
Dans la nuit du 11 au 12 octobre 2026, des attaquants ont pris la main à distance sur des superviseurs de froid Danfoss, les boîtiers qui pilotent meubles frigorifiques et chambres froides. Ils ont modifié les consignes de température et forcé des cycles de dégivrage, jusqu’à +50 °C. Les produits frais et surgelés ont dû être détruits.
La faille exploitée chez Danfoss était-elle connue ?
Oui. Une faille d’authentification sur les superviseurs AK-SM 800A (CVE-2025-41450) a été publiée par Danfoss en mars 2025, avec un correctif en version R4.2. Selon le fabricant, la majorité des appareils touchés sont toutefois des modèles en fin de vie, AK-SM800 et AK-SC355, qui ne reçoivent plus aucune mise à jour de sécurité.
Comment une entreprise peut-elle protéger ses équipements connectés ?
En commençant par l’inventaire : recenser tous les équipements pilotés à distance, qui les maintient et comment ils sont reliés à Internet. Il faut ensuite supprimer les accès directs et non surveillés, imposer des exigences de sécurité aux prestataires, remplacer le matériel obsolète et prévoir une alerte indépendante ainsi qu’un mode manuel testé.